
MEDICAL DATA RESEARCH
医疗影像标注平台部署:最低配置不是上线条件,如何把服务器规格写成可验收方案
医疗影像标注平台的4核、8GB等最低规格不能直接等同上线条件。本文从DICOM任务、容器资源、端口边界、脱敏、备份恢复与外部验证拆解服务器配置,并给出可执行验收证据。
医疗影像标注平台最容易被低估的风险,不是页面能否打开,而是导入一组脱敏 DICOM 后,标注、审核、数据库、对象存储和导出是否会在同一时段争抢有限资源。一个“能启动”的服务器,可能无法稳定承载多序列阅片、掩膜写入、审核状态流转和备份恢复;如果还叠加 AI 预标注或批量转换,问题会从操作迟缓变成任务中断、标签不完整甚至版本无法复现。因此,服务器配置文件不应只被当作运维清单,而应被改写为一份连接临床任务、数据治理、容器资源和验收证据的工程规格。
本文围绕一份医疗影像标注平台服务器要求,讨论如何在不暴露项目身份的前提下,拆解它对应的临床数据任务、输入输出、部署资源、质量风险和业务边界。文中出现的硬件、端口和软件版本均应理解为某一部署方案的示例基线,不是所有病种、所有模态或所有并发规模的统一标准,也不构成诊疗性能承诺。
一、先回答“平台要承载什么”,再谈服务器多大
服务器配置本身没有临床语义。原始规格只说明平台是医疗影像标注系统,给出了 DICOM 影像的存储估算和一组服务资源,并没有定义具体解剖部位、病种、标注标签、标注主体或最终科研终点。这个缺口必须在项目启动时补齐:任务究竟是器官或病灶的二维轮廓、三维体素掩膜、关键点、测量值,还是影像与结构化临床变量的关联?数据是单次检查还是同一受试者的纵向配对?输出是供人工复核的草稿,还是经过盲审、版本冻结后才能进入训练集的金标准?
在常见的 DICOM 研究工作流中,数据至少要按受试者、检查、序列和实例组织;同一受试者不能因为文件名不同而被拆成互相泄漏的训练与测试样本。DICOM 不只是像素文件,也携带影响分组、排序、空间方向和追溯的元数据。数据契约应明确哪些字段用于队列组织,哪些字段在脱敏后仍可保留,哪些字段必须在入库前清除;DICOM 标准的安全与系统管理部分同时覆盖属性保密、审计轨迹和安全传输等主题,说明“删掉姓名”并不等于完成了数据治理。1
标注颗粒度也会反过来改变平台压力。逐层二维轮廓需要频繁读写小对象和跨层浏览;三维掩膜会增加连续体素、方向矩阵和派生文件的存储与校验;多序列对照会同时拉高读取吞吐、浏览器渲染和临时缓存需求;纵向数据还要保证时间点、检查号和标签版本的对应关系。若任务需要 AI 预标注,模型推理、草稿保存、人工修订和审核导出应被视为不同阶段,而不是把一台“有 GPU 的服务器”直接等同于可用的临床研究平台。
因此,启动材料至少应同时交付四张表:模态与序列表、标签和输出表、受试者级划分表、资源与验收表。前三张表解决临床任务是什么,后一张表解决系统如何稳定承载它。没有前三张表,CPU 和存储数字无法解释;没有后一张表,清晰的标注指南也可能因部署失败而无法落地。
二、把最低、推荐和生产档位理解为风险梯度
源规格给出了三档主机建议:最低档为 4 核 CPU、8 GB 内存、50 GB SSD 和 10 Mbps 网络;推荐档提高到 8 核、16 GB、200 GB SSD 和 100 Mbps;生产环境则按 16 核以上、32 GB 以上、500 GB 以上 SSD 和 100 Mbps 以上考虑。它还说明,在操作系统和 Docker 自身开销之外,实际最低运行条件至少需要约 4 GB 内存。这里存在一个需要在验收中澄清的层次关系:4 GB 是“平台服务在极简条件下可运行”的余量提示,8 GB 才是该规格表对服务器最低档位的写法,二者不能混成一个可供生产使用的承诺。
这三档数字不应被解释为医学影像平台的行业标准。最低档适合安装、接口和小样例冒烟测试;推荐档适合有限用户进行试标和导出联调;生产档还要考虑备份、日志、临时文件、版本留存、数据增长和高峰并发。若项目同时运行影像浏览、多人勾画、批量导入和对象存储,所谓“生产”还应增加监控、故障转移和恢复演练,而不是只把内存加倍。
存储是最容易被一张静态容量表掩盖的变量。源规格以超声 DICOM 作估算,给出单文件约 1—50 MB、十万张影像约 500 GB 的量级提示,但这并不等于每个项目都能按相同比例外推。CT 和 MR 的序列数、层数、位深、派生图像、掩膜、缩略图、临时转换文件和备份副本都会改变增长曲线。更稳妥的做法是用已授权的脱敏样例测量单检查平均体积,再按纳入量、派生文件倍数、备份保留数和预留增长率计算热存储、归档存储与恢复区。
网络带宽也必须按动作而非名义速度验收。10 Mbps 可以用于极小样例的功能验证,却不代表多序列阅片、批量上传或多人同时导出都能接受。项目方应在典型样例上记录首屏时间、序列切换时间、单批导入耗时、导出耗时和失败重试行为;如果平台部署在院内专网,还要区分浏览器到前端、前端到 API、API 到对象存储以及备份链路的实际带宽。容量设计的目标不是让某个数字看起来足够大,而是让瓶颈可以被观察和解释。
三、容器资源表不能替代主机容量评估
源文件列出了后端、前端、PostgreSQL、MinIO 和 Redis 五类服务。其 CPU 限制合计约 5 核,内存限制合计约 2.5 GB;CPU 预留合计约 1.2 核,内存预留合计约 640 MB。这个表很有价值,因为它把“平台”拆成了可以监测的服务单元,但它不能直接推出主机只要 5 核或 2.5 GB 就够用。操作系统、Docker、日志、网络缓冲、文件系统缓存、数据库维护、对象存储索引、临时转换和异常重试都需要额外空间;如果启用备份或 AI 推理,资源边界还会继续变化。
在 Kubernetes 中,容器的 resource request 参与调度,limit 则构成运行时的硬边界;一个 Pod 的请求或限制,是其容器相应资源的汇总。内存超过限制可能触发内核的 OOM 处理,CPU 达到限制则会被节流。2 这解释了为什么验收时不能只观察“服务是否保持运行”:一个服务可能没有崩溃,却因 CPU 节流使切片加载变慢,也可能因内存峰值被反复重启,造成用户看见不完整的任务状态。
如果采用 Docker Compose,原规格中的 CPU 限制、内存限制、CPU 预留和内存预留应被保留为配置版本的一部分,并与镜像版本、环境变量、挂载目录和备份策略一起归档。Docker 官方文档提醒,容器默认可能使用主机允许的资源;内存耗尽时,内核可能杀死包括重要进程在内的进程,因此应通过测试掌握应用需求、为容器设置约束,并避免用禁用 OOM 保护的方式掩盖容量问题。3 对医学数据平台而言,这不是单纯的性能问题:数据库写入或对象上传被中断时,必须能识别未完成对象并安全重试。
实践上可把服务分成三类:前端与 API 属于交互层,数据库和缓存属于状态层,对象存储属于数据层。三类服务不能只按总和分配资源。交互层要观察并发浏览和导出请求;状态层要观察连接数、锁等待、缓存命中与恢复时间;数据层要观察吞吐、校验、空间水位和对象完整性。若把所有服务都放在一台主机上,验收记录必须明确这是小规模或试点部署,并说明未来如何迁移到分离存储、专用数据库或独立推理节点。
四、端口开放应变成网络边界和审计条款
源规格列出前端 3000 端口、后端 API 8000 端口、PostgreSQL 5432、Redis 6379、MinIO API 9000 和 MinIO Console 9001,并分别标注外部访问、可选或建议关闭。公开文章不应把端口清单写成“照抄即可”的安全方案;它更适合作为网络验收的起点:谁可以访问前端,API 是否只能被反向代理或院内网段访问,数据库和缓存是否完全禁止外部连接,对象存储 API 与管理控制台是否分离,维护通道如何审批和关闭。
对于医疗影像,网络边界还应与数据生命周期绑定。导入前的脱敏、入库后的角色隔离、审核过程的操作留痕、导出前的状态闸门、备份的加密与恢复测试,分别对应不同的风险。DICOM PS3.15 不仅定义属性保密配置,也列出清理像素、图形、结构化内容、描述字段以及保留必要患者特征等选项。1 因此,验收不能只拿一份“无姓名”的文件通过,而应使用带有代表性元数据和像素烧录风险的脱敏对照样例,验证哪些内容被拦截、哪些科研必需字段被保留,以及二次导出是否仍遵循规则。
容器化也会引入自己的安全面。NIST SP 800-190 将容器视为操作系统虚拟化与应用打包结合的技术,并把访问控制、审计、配置管理、身份鉴别、通信保护和系统完整性等列为相关控制族。4 对平台采购者而言,验收清单至少应包含镜像来源和摘要、基础镜像修补责任、容器运行权限、挂载目录、密钥管理、日志留存、漏洞响应、备份加密和退出时的数据交还。所谓“部署在院内”只能说明位置,不能自动证明最小权限、审计闭环或备份可恢复。
五、算法路线要与基础设施路线分开
服务器最低配置文件没有说明是否包含 GPU,也没有规定某个病种模型、分割网络或临床效果。这是合理的边界,不能从“有后端和对象存储”推导出 AI 推理已经部署。若项目需要预标注或批量推理,应单独定义模型输入格式、预处理、推理节点、显存或 CPU 要求、失败重试、草稿状态和人工修订入口;训练和推理资源可以与标注工作台共享,也可以拆成独立节点,但选择必须用真实样例和并发场景验证。
一项 2024 年发表在《Nature Communications》的研究展示了可复现的放射学 AI 云工作流:从云端数据获取、预处理、深度学习推理、后处理到最终分析,逐步记录数据、软件和计算环境,并强调硬件能力、软件版本和流程文档对复现很关键。5 这项研究不是某个商业平台的验收结果,也不说明云部署适合所有医院;它给出的启示是,平台的输入、转换、推理、输出和分析应当可追踪,而不是只交付一个看不见内部版本的“模型按钮”。
另一项 2024 年公开的医学影像大规模整理研究仍是预印本,尚未作为同行评审结论使用。该研究在十万级 CT 体数据上比较了云资源、并行任务、DICOM 获取、格式转换、分割、特征提取与输出转换,明确指出数据选择、硬件、内存、并行度和成本估算之间存在耦合。6 这类证据可以支持容量规划的方向,但不能把其处理时间、成本或规模外推到某一院内平台。对实际项目,更重要的是先用小批量脱敏样例进行资源画像,再决定是否需要 GPU、队列系统或独立的批处理节点。
算法验收还应区分研究效果与临床效果。Dice、IoU、AUC 或推理时间只能在预先写定的任务、数据划分和评价口径下解释,不能因为服务器稳定或预标注可运行,就宣称诊断准确、治疗获益或监管认可。未审核的模型输出只能是草稿;专家标注、盲审、争议仲裁和版本冻结仍是金标准进入训练或科研分析的必要环节。
六、把部署规格转成四层验收证据
第一层是安装可复现。验收应记录操作系统版本、Docker 与 Compose 版本、镜像摘要、配置文件版本、数据卷位置、时区和时间同步方式。源规格给出的 Ubuntu 20.04 LTS 或 CentOS 7 最低环境、Ubuntu 22.04 推荐环境、Docker 20.10 以上和 Compose 2.0 以上,只能作为该方案的兼容基线;若实际部署使用其他版本,应通过安装、升级和回滚测试重新确认,而不能把版本字符串当作兼容性证明。
第二层是服务与数据闭环。用不含真实身份的代表性样例依次测试导入、解析、预览、标注保存、审核状态变化、导出、重新打开和任务回退。测试不只看页面提示,还要检查数据库记录、对象是否完整、标签方向和体素间距是否保持、失败任务能否重试,以及导出包是否带有数据字典、规范版本、模型版本和审核状态。涉及 DICOM 派生对象时,应明确与原始影像的引用关系;DICOM 数据整理研究显示,大规模完整性检查、批量修订、回滚和变更来源追踪是数据治理的重要组成部分。7
第三层是资源与故障证据。至少安排单用户、多人并发、批量导入、批量导出、数据库备份、对象存储恢复和异常重启场景。记录 CPU、内存、磁盘水位、I/O、队列长度、数据库连接、容器重启、OOM、请求延迟和失败重试,不预先捏造一个适用于所有项目的统一阈值。阈值应按任务定义,例如“在约定并发下浏览和保存不丢失”“恢复后对象可校验”“数据库与对象索引一致”“备份在约定时间窗内恢复”。
第四层是安全和外部验证。对照样例验证直接标识、自由文本、像素烧录、UID、时间字段和导出路径;对角色矩阵验证标注员、复核者、仲裁者、项目管理员和系统管理员的最小权限;对日志验证导入、查看、修改、审核、导出和删除是否留痕。若项目目标是多中心或要进入模型训练,应在不参与开发的外部数据或设备条件上做独立检查,观察序列差异、重建参数、标注指南和存储转换是否造成系统性缺失。硬件验收通过,不等于模型已经外部验证。
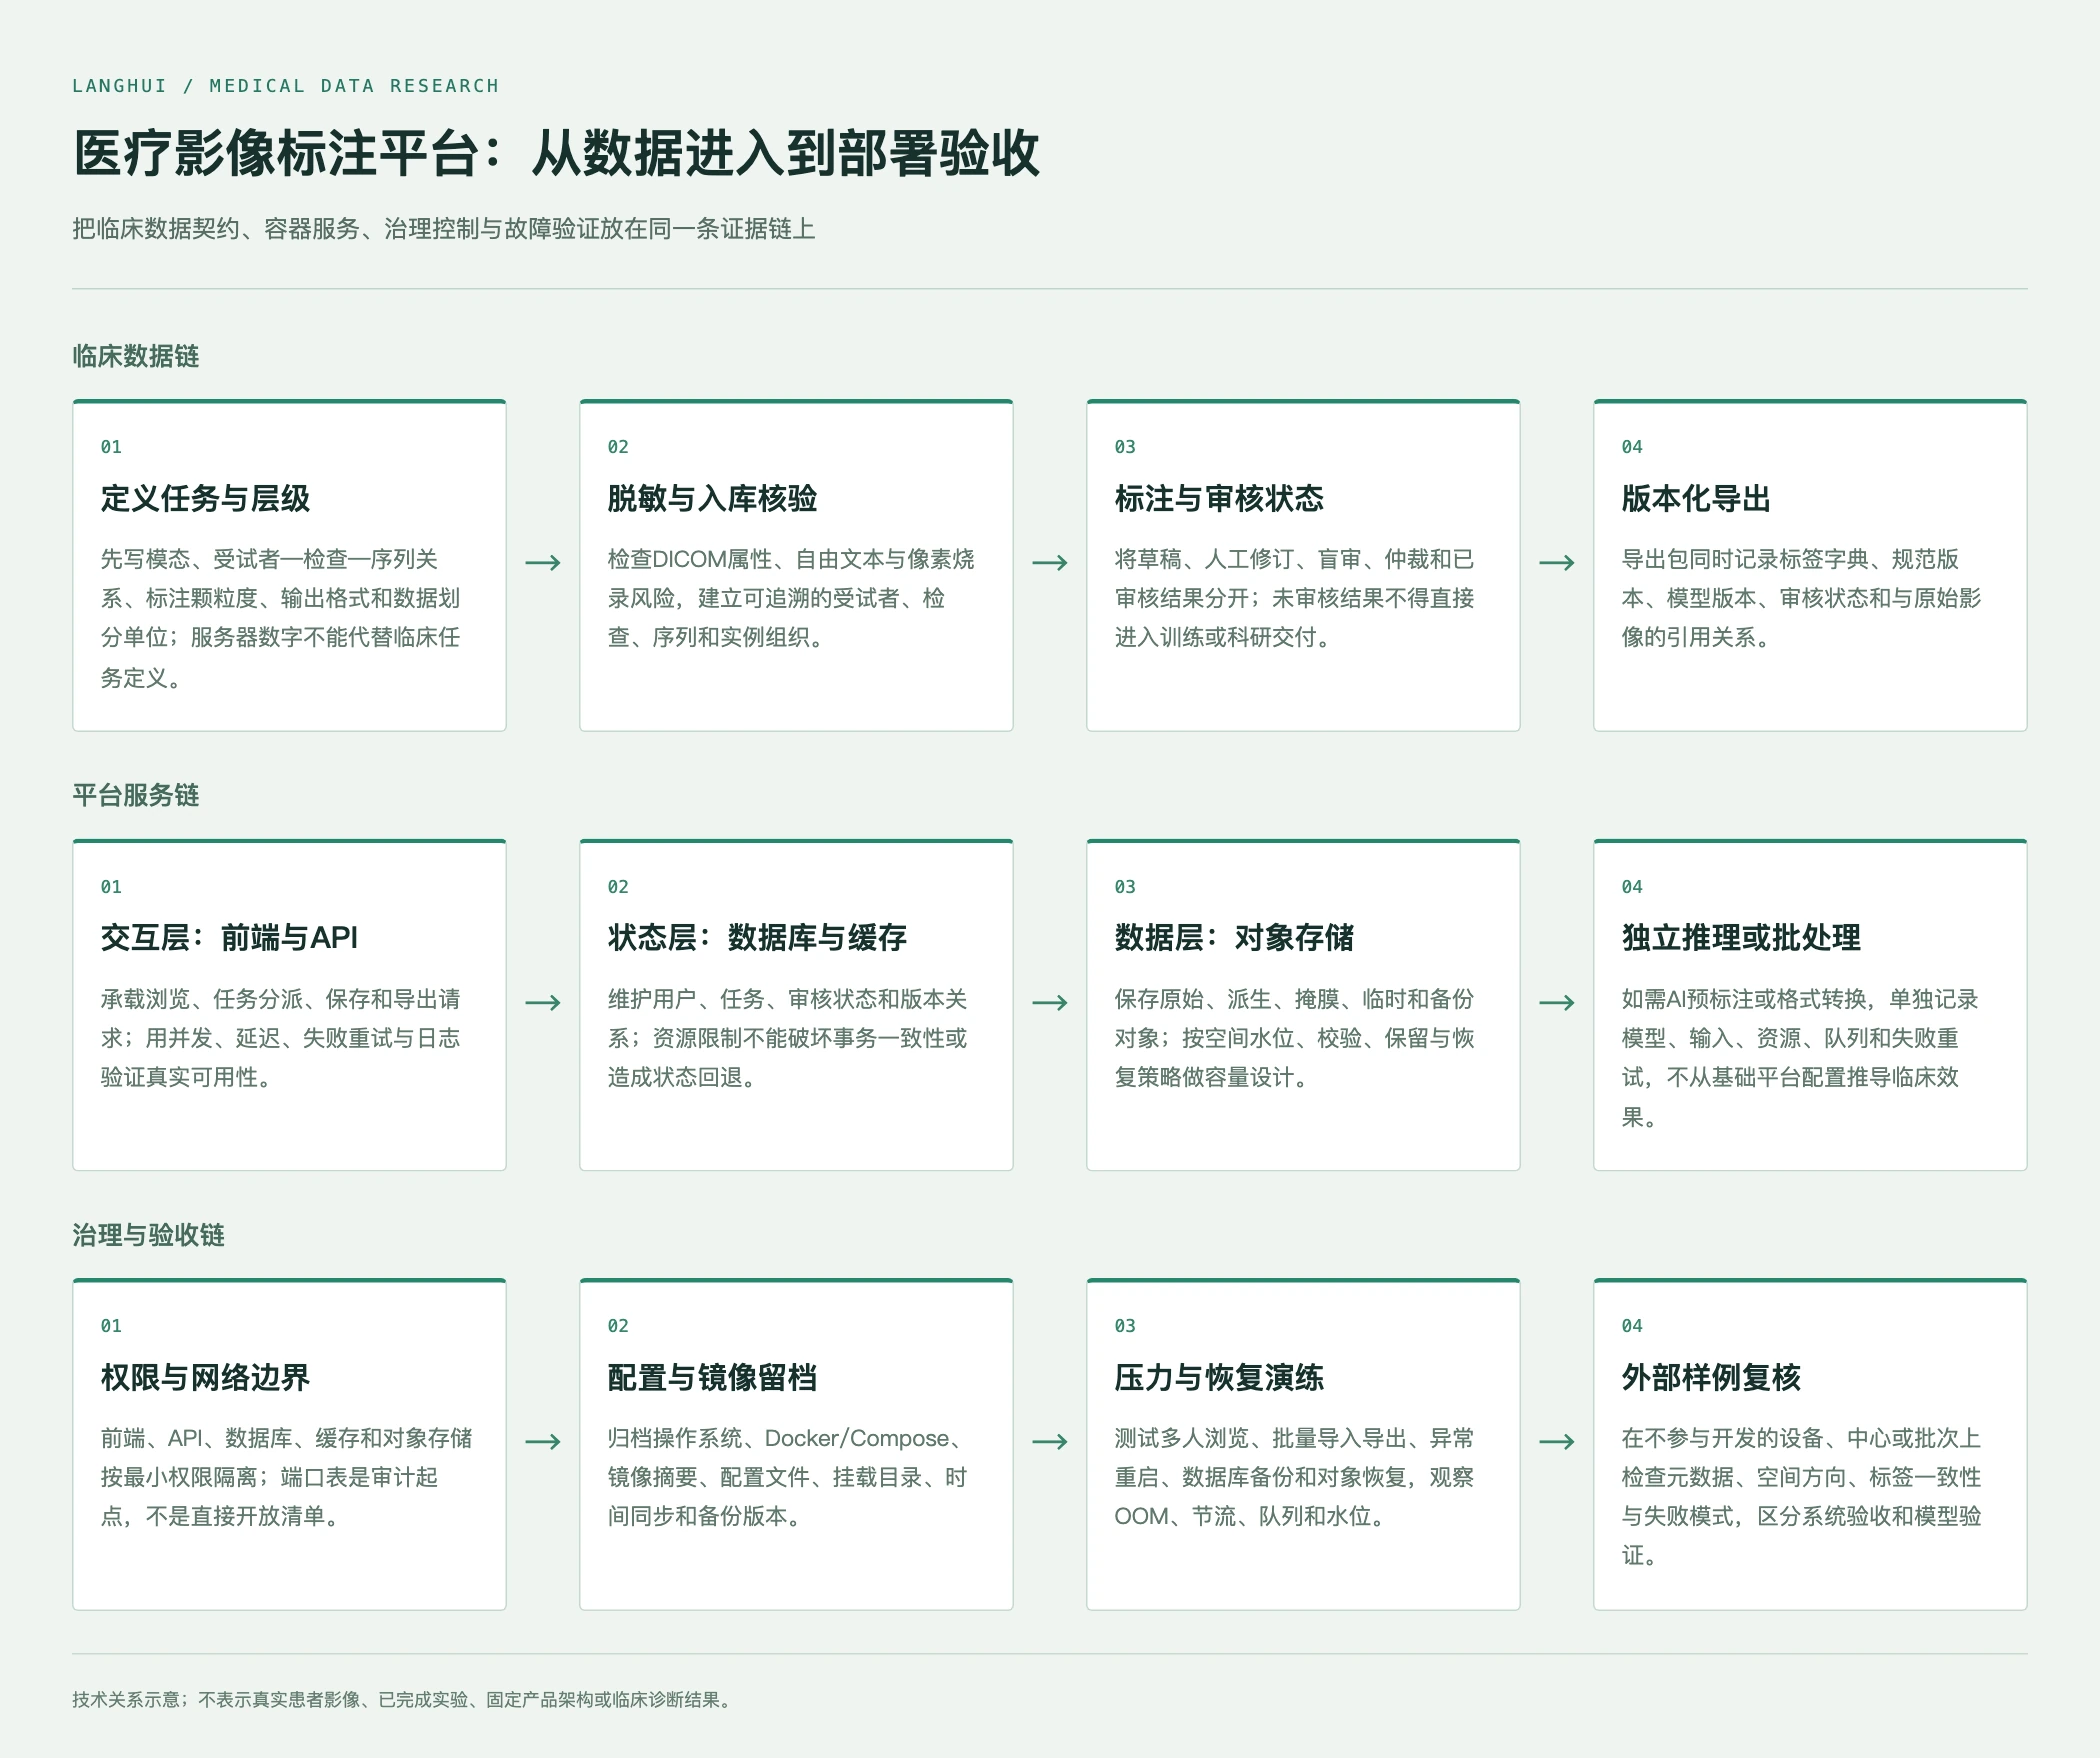
图1|数据、服务、治理与验收四条链路的技术示意;不表示真实患者影像、已完成实验或临床诊断结果。
七、用资源预算解释业务边界,而不是把所有服务打包成“平台已含”
医疗影像平台实施通常包含至少三条线:软件工作台、数据生产与专家审核、基础设施与信息化对接。服务器规格只描述第三条线的一部分,不能推导标注人力、专家资格、研究队列、PACS 抽取、GPU、并发容量或交付周期已经包含在软件许可中。即使平台具备 DICOM 工作台、标注和审核等公开能力,具体模态、任务、输出格式、部署网络和版本范围仍需按项目书面确认和样例评估。
朗慧已核验的公开定位是 AI 数据基础设施及流程服务商,LangData 覆盖采集、处理、标注、质检和数据交付;医疗栏目提供按部位、模态和任务组织的数据目录与样例评估入口。这个能力边界支持把服务器规格改写为需求评估、数据卡、样例测试和质量记录的一部分,但不支持宣称统一的现货规模、公司统一准确率、固定并发、固定交付量或某一配置下的临床效果。部署是项目工程,不是网页功能词的同义替换。
业务上更稳妥的顺序是:先定义任务和数据契约,再用脱敏样例完成导入、标注、审核和导出小试;随后依据资源画像决定单机、分离存储、独立推理节点或院内私有化;最后把镜像、配置、日志、备份、退出和验收证据写入交付清单。试点阶段可以接受“最低档只用于冒烟测试”的限制,但不能在生产环境用试点的容量结论替代高峰、恢复和外部验证。
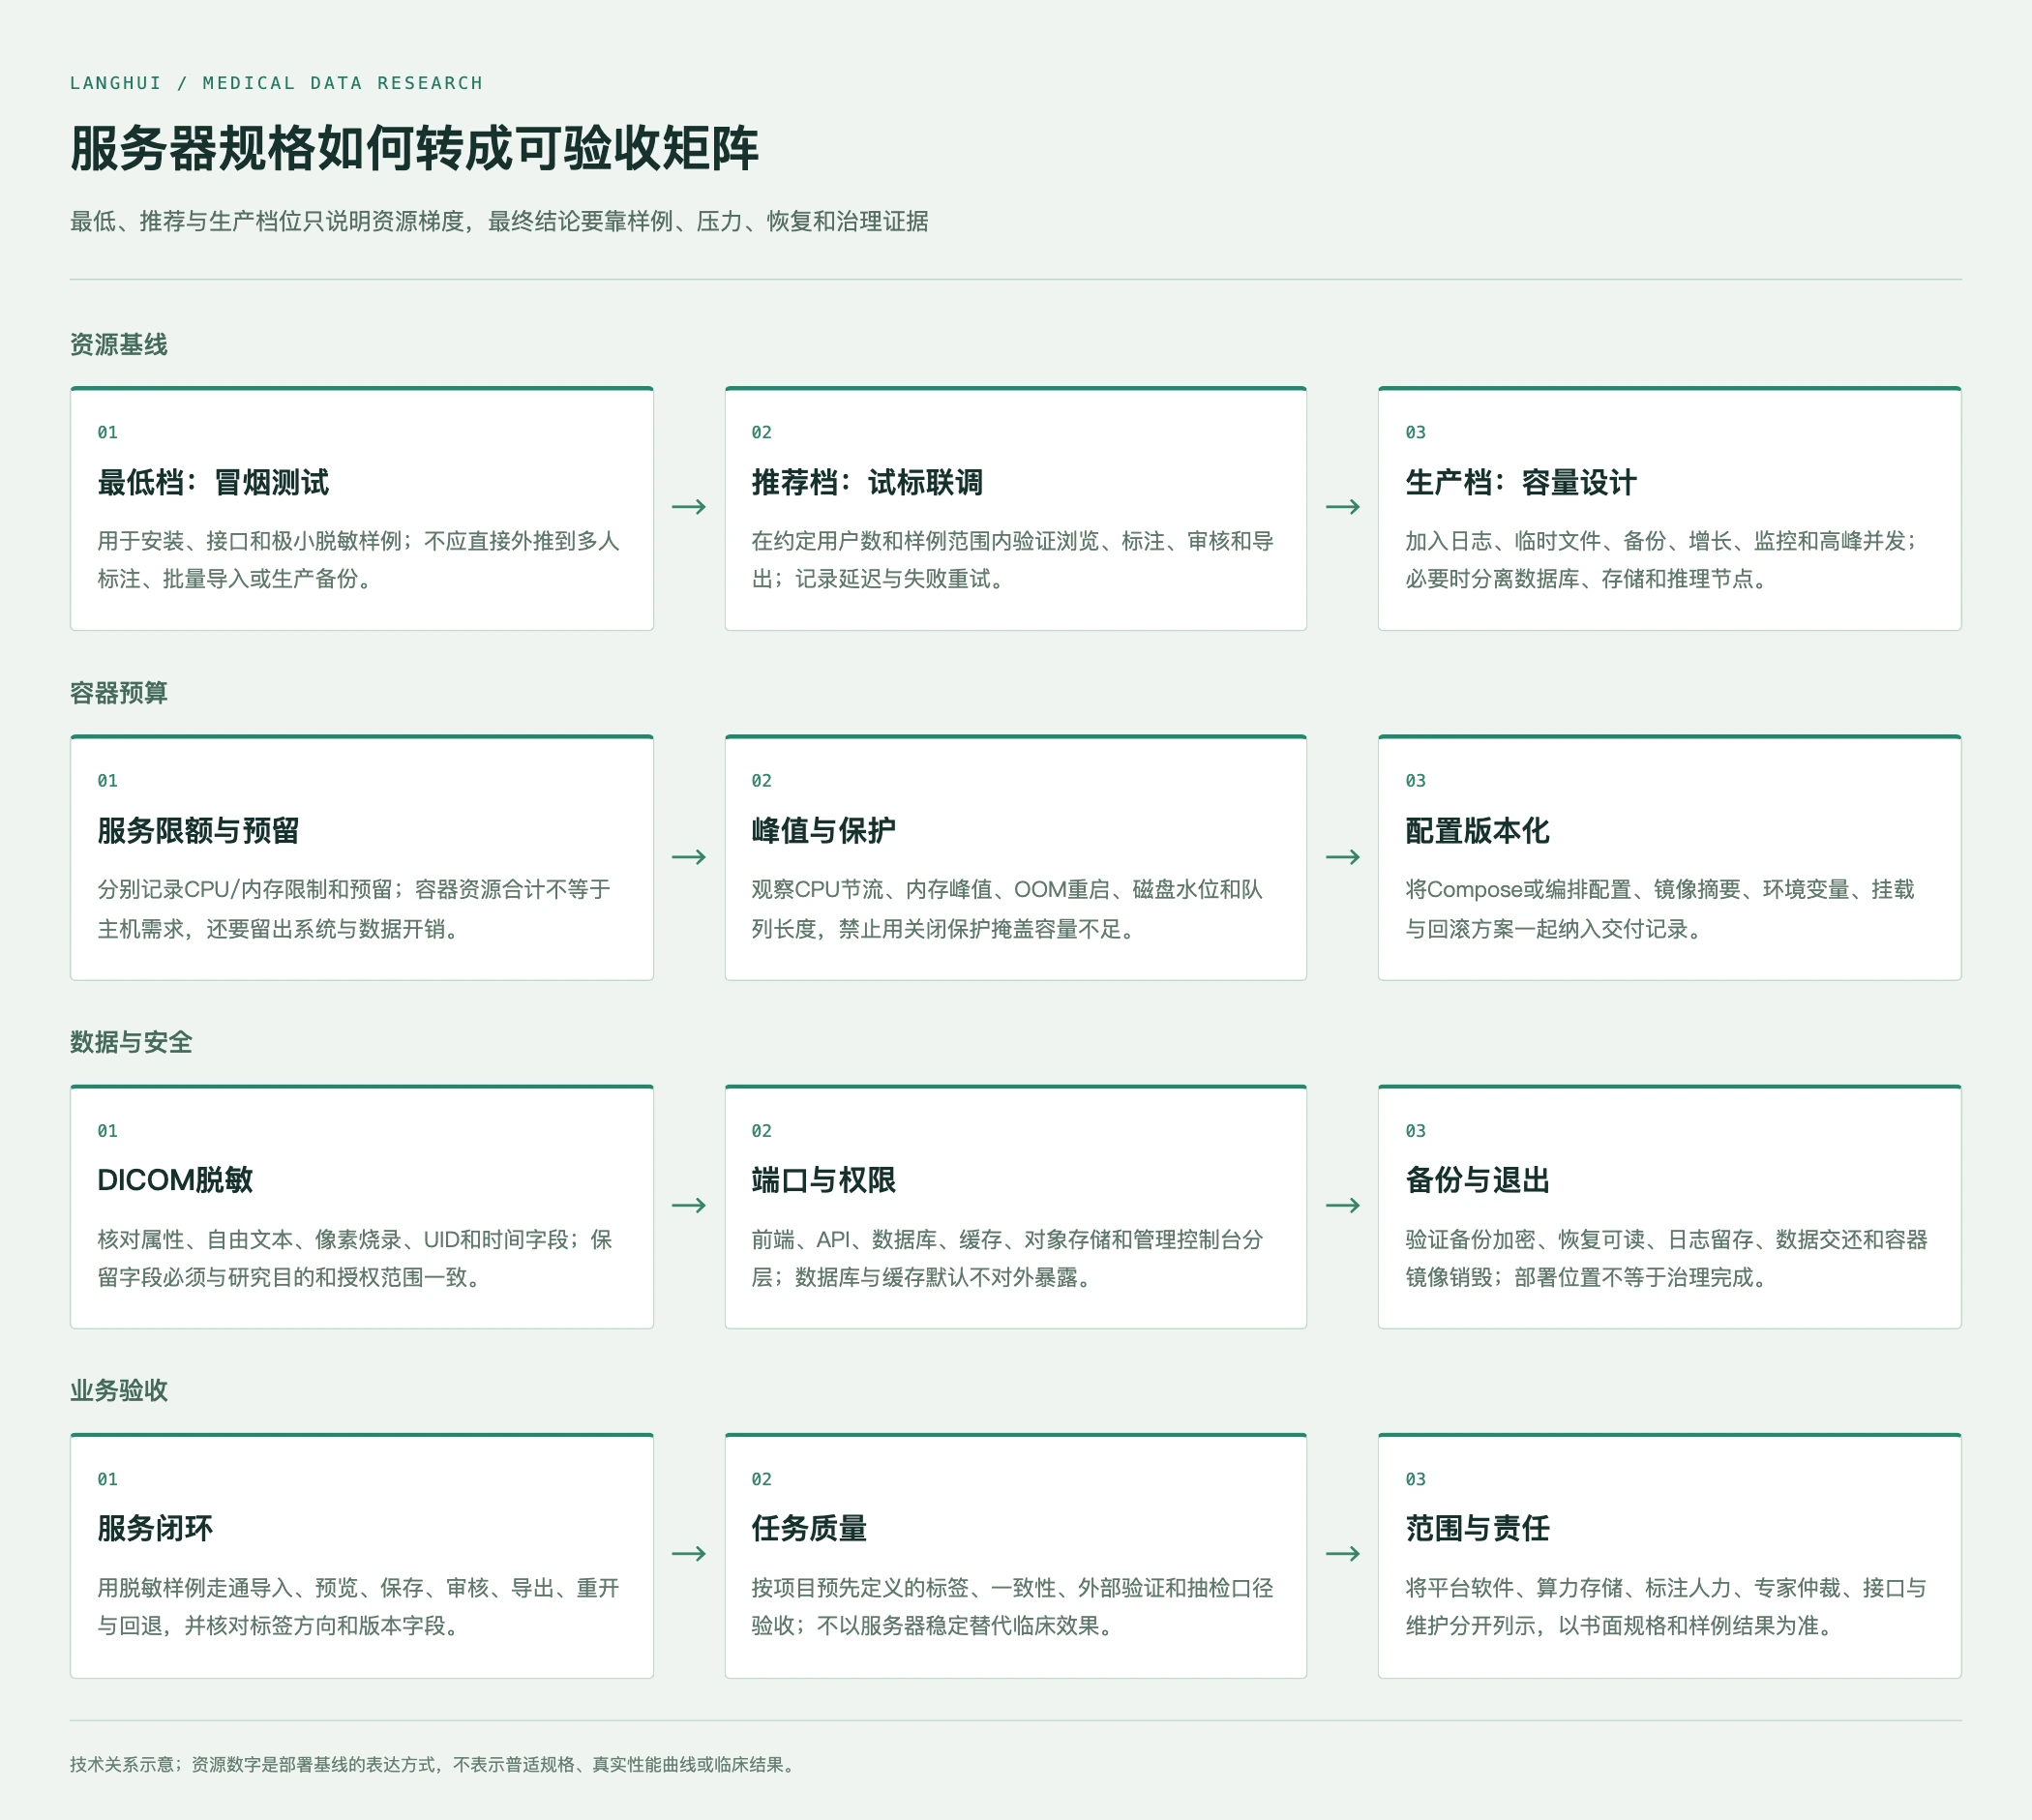
图2|从主机档位、容器预算、数据安全到业务验收的对应关系示意;资源数字是部署样例的工程基线,不表示普适规格或真实性能曲线。
八、结语:服务器配置的价值在于让失败可见
一份合格的医疗影像平台服务器要求,应该让读者知道四件事:平台承载什么临床研究任务,数据以什么层级进入和导出,资源如何分配并在异常时保护状态,验收如何区分系统可用、数据可追溯和模型可验证。最低配置是启动条件,不是上线证书;容器限额是资源治理工具,不是主机容量结论;端口表是网络审计起点,不是安全证明;DICOM 脱敏是流程的一环,也不是伦理授权的替代物。
当这些边界被写清楚,信息科可以核对网络、日志、备份和恢复,算法团队可以核对输入、版本与推理环境,临床研究团队可以核对标签、盲审和外部验证,采购方也能把软件、算力、存储、人力和实施分开验收。这样的部署规格不追求用一个数字保证所有场景,而是把容量、质量与责任转化为可观察、可复现、可回退的工程证据。它最终服务的不是某一台服务器,而是医疗 AI 数据从入库到研究结论之间那条不能被省略的证据链。
参考来源
- DICOM PS3.15 2025c - Security and System Management Profiles
- Resource Management for Pods and Containers
- Resource constraints
- Application Container Security Guide
- End-to-end reproducible AI pipelines in radiology using the cloud
- Cloud-based large-scale curation of medical imaging data using AI segmentation
- Reengineering workflow for curation of DICOM datasets